
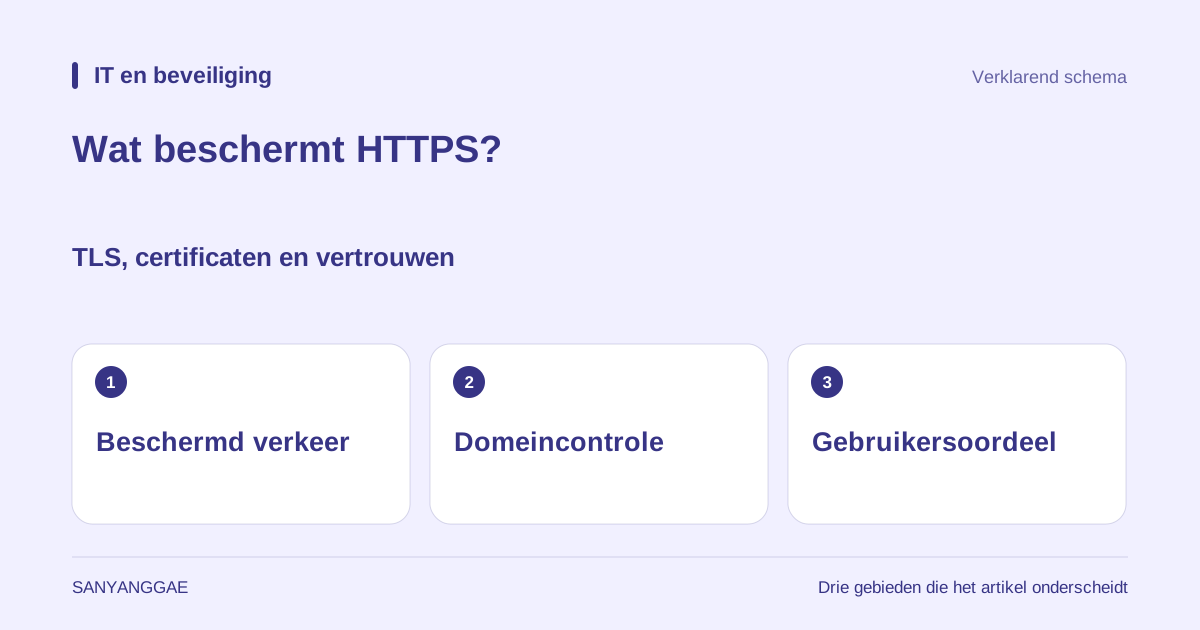
1. Een verbinding beschermen en een website vertrouwen zijn verschillende vragen
Een adres dat op een inlogpagina met https begint, wijst op een HTTPS-verbinding die de communicatie tussen browser en die server beschermt. HTTP bepaalt hoe verzoeken en antwoorden worden uitgewisseld; HTTPS beschermt die uitwisseling met het beveiligingsprotocol TLS. TLS is bedoeld om afluisteren en heimelijk veranderen van communicatie tegen te gaan. Beveiliging in de naam betekent echter niet dat het de waarheid van een productomschrijving of het nakomen van beloften door de beheerder beoordeelt. Of de verbinding beschermd is en of je de andere partij bij een transactie kunt vertrouwen, moet je afzonderlijk bekijken.
Een nepwinkel kan bijvoorbeeld een adres gebruiken dat slechts één letter verschilt van dat van een echte winkel. Ook de beheerder daarvan kan een geldig certificaat krijgen voor een domein dat hij beheert. Zelfs als de communicatie versleuteld is, blijft de ontvanger van je wachtwoord de nepwinkel. Dit verschil verklaart ook waarom Chromium waarschuwt een verbindingsindicator niet als een vertrouwensbewijs voor de hele website te zien. Pictogrammen verschillen per browser en versie. Samen het adres en de verbindingsinformatie lezen is daarom belangrijker dan zoeken naar één bepaald slotje.
2. Versleuteling, integriteit en serverauthenticatie hebben andere taken
Versleuteling maakt gegevens onderweg moeilijk leesbaar zonder de juiste sleutel. HTTPS beschermt naast de inhoud ook de headers van HTTP-verzoeken en -antwoorden. Integriteitsbescherming maakt wijzigingen tijdens de overdracht detecteerbaar. Een versleuteld bericht onleesbaar maken en manipulatie herkennen zijn verschillende functies; TLS behandelt ze samen. Een correct opgebouwde HTTPS-verbinding biedt dus ook op een openbaar netwerk belangrijke bescherming, maar mag niet worden gezien als een oplossing voor alle problemen buiten die verbinding.
Serverauthenticatie controleert of de server hoort bij de naam waarmee de browser verbinding wil maken. Bij gewoon surfen bewijst de server zijn identiteit meestal onder meer met een certificaat, waarna de gebruiker op een inlogpagina accountgegevens invoert. Dit zijn authenticaties op verschillende lagen. Een certificaat van de server logt de gebruiker niet in op een account. Omgekeerd maakt het invoeren van een wachtwoord serverauthenticatie niet overbodig. Begrijpen dat eerst de gesprekspartner wordt gecontroleerd en vervolgens via die verbinding inloggegevens worden verstuurd, helpt om certificaten en accountwachtwoorden niet als dezelfde sleutel te beschouwen.
3. Een certificaat laat het verband tussen domein en openbare sleutel controleren
Een certificaat bevat de openbare sleutel van de server, domeinnamen en andere controlegegevens. De browser controleert onder meer of de aangevraagde naam overeenkomt, de geldigheidsduur en een vertrouwd certificeringspad. Tijdens de verbinding bewijst de server dat hij de bijbehorende privésleutel bezit. Alleen een certificaatbestand naar iemand kopiëren stelt die persoon daarom niet in staat alle functies van de echte server over te nemen. Het certificaat is niet de privésleutel zelf. Een openbare sleutel kennen betekent ook niet dat je alle versleutelde communicatie kunt ontsleutelen.
Een instantie die domeingevalideerde certificaten uitgeeft, controleert via vastgestelde procedures of de aanvrager het domein beheert. Let’s Encrypt beschrijft bijvoorbeeld methoden met antwoorden van de webserver of DNS-records. Dit gaat om domeinbeheer, niet om een beoordeling van de eerlijkheid van de verkoper, de waarheid van een tekst of de onschadelijkheid van een bestand. Certificaattypen kunnen verschillende gegevens en controles omvatten, maar een geldig certificaat garandeert niet alles wat een website doet. Dit onderscheid is geen zwakte die alleen bij gratis certificaten hoort en verdwijnt ook niet door simpelweg voor een certificaat te betalen.
4. Bij de start worden beveiligingsparameters en sleutels vastgesteld
Een TLS-verbinding begint niet meteen met het uitwisselen van webdocumenten. Eerst bepaalt een procedure, de handshake, onder meer de versie en cryptografische methoden, authenticeert de server en worden sleutels vastgesteld. Bij een gebruikelijke nieuwe TLS 1.3-verbinding met certificaat wisselen browser en server informatie voor sleutelafspraak uit en leiden zij geheimen voor de verbinding af. De openbare certificaatsleutel versleutelt dus niet simpelweg rechtstreeks elke byte van de webpagina. Authenticatie, sleutelopbouw en de latere gegevensbescherming onderscheiden maakt duidelijk waarom een certificaat en aparte communicatiesleutels nodig zijn.
Dit beschrijft de taken van de procedure, niet een identieke pakketvolgorde voor iedere verbinding. Details hangen onder meer af van de TLS-versie en het hervatten van een eerdere verbinding. Bovendien kan de server waar de versleuteling eindigt, of infrastructuur die voor de dienst werkt, de inhoud lezen om verzoeken te verwerken. HTTPS bepaalt niet hoe de beheerder ontvangen informatie opslaat en gebruikt. Het beschermt ook niet slechts één deel van een adres: pad en queryparameters zijn onderweg beschermd, maar kunnen nog steeds in browsergeschiedenis of serverlogboeken terechtkomen.
5. HTTPS verbergt niet ieder spoor en ieder risico
Ook wanneer het omringende netwerk de inhoud van HTTPS-communicatie niet rechtstreeks kan lezen, kunnen aanwijzingen zoals het bestemmings-IP-adres en tijdstip en omvang van de communicatie overblijven. Of DNS-verzoeken en verbindingsnamen zichtbaar zijn, hangt ook af van afzonderlijke technieken en instellingen. HTTPS gebruiken betekent daarom geen volledige anonimiteit of verwijdering van alle bezoeksporen. Een besmet apparaat of een kwaadaardige extensie die scherm en invoer leest, wordt evenmin opgelost door alleen het communicatiekanaal te versleutelen. Je moet bepalen wat op welk deel van het traject wordt beschermd.
Ook andere bronnen in een pagina zijn belangrijk. Als het hoofddocument via HTTPS komt maar scripts of afbeeldingen via HTTP worden aangevraagd, ontstaat gemengde inhoud. Afhankelijk van het type bron en de omstandigheden kan de browser die verzoeken blokkeren of naar HTTPS omzetten. Alleen het begin van het adres bewijst dus niet dat alle onderliggende bronnen altijd op dezelfde manier zijn beschermd. Ook een pagina met geldige HTTPS kan schadelijke bestanden of onjuiste instructies aanbieden. Versleuteling onderzoekt een gevaarlijk bestand niet om het veilig te maken; herkomst en doel van een download moeten apart worden bekeken.
6. Controleer adres, waarschuwingen en gevraagde informatie afzonderlijk
Controleer in de praktijk eerst in de adresbalk de spelling van het bedoelde domein. Een merknaam of logo op de pagina is niet hetzelfde bewijs als de adresbalk. Vraagt een onverwachte link om inloggen of betalen, dan kun je via een bekend officieel adres of een bladwijzer teruggaan. Bij een certificaatfout of verbindingswaarschuwing is de waarschuwing uitschakelen en meteen je wachtwoord invullen geen oplossing. Een verkeerde datum of tijd op het apparaat kan een instellingsprobleem zijn, maar die mogelijkheid alleen bewijst niet dat de huidige verbinding veilig is.
Ook als de verbindingsinformatie normaal is, moet je bekijken waarom de pagina die gegevens vraagt. Overmatige persoonsgegevens of het wachtwoord van een andere dienst vragen staat los van de geldigheid van het certificaat. HTTPS-verzoeken in ontwikkelaarstools controleren bevestigt eveneens de verbindingsmethode, niet de betrouwbaarheid van een bedrijf. Het schema in dit artikel is door Sanyanggae gemaakt om communicatiebescherming, domeincontrole en gebruikersoordeel te onderscheiden. Het bootst geen echt certificaatscherm of resultaten van een veiligheidscontrole van een bepaalde website na.