
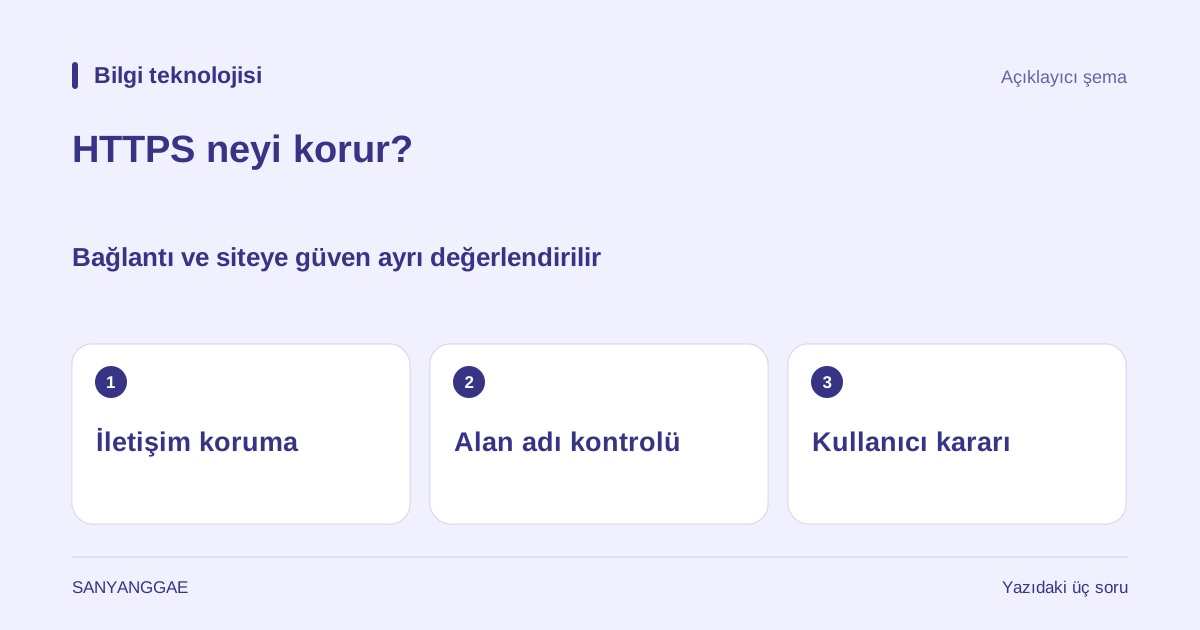
1. Bağlantının korunması ve siteye güvenmek ayrı sorulardır
Giriş sayfasının adresi https ile başlıyorsa tarayıcıyla ilgili sunucu arasındaki iletişimi koruyan bir HTTPS bağlantısı kullanılır. HTTP isteklerin ve yanıtların nasıl aktarılacağını belirleyen kurallarken HTTPS, bu iletişimi TLS adlı güvenlik protokolüyle korur. TLS, iletişimi dinlemeye veya gizlice değiştirmeye yönelik saldırıları önlemek için tasarlanmıştır. Ancak adında güvenlik bulunması, sayfadaki ürün açıklamalarının doğru olup olmadığını ya da işletmecinin sözünü tutacağını değerlendiren bir sistem olduğu anlamına gelmez. Bağlantının korunup korunmadığı ve karşı tarafla güvenle alışveriş yapılıp yapılamayacağı ayrı incelenmelidir.
Örneğin gerçek bir mağazanın adresinden yalnızca bir harfle ayrılan adreste sahte bir mağaza bulunabilir. Sahte mağazanın işletmecisi de kontrol ettiği alan adı için geçerli sertifika alabilir. Bu siteyle iletişim şifrelense bile yazdığınız parolayı alan taraf hâlâ sahte mağazadır. Chromium'un bağlantı göstergesinin bütün sitenin güvenilirlik göstergesi gibi okunmaması gerektiğini açıklamasının nedeni de budur. Tarayıcı simgeleri ürüne ve sürüme göre değişebildiğinden, belirli bir kilit resmini aramaktan çok adresi bağlantı bilgileriyle birlikte okumak önemlidir.
2. Şifreleme, bütünlük ve sunucu kimlik doğrulaması farklı görevler görür
Şifreleme, aktarılmakta olan içeriğin uygun anahtar olmadan okunmasını güçleştirir. HTTPS'nin koruduğu HTTP iletişiminde yalnızca gövde değil, istek ve yanıt başlıkları da yer alır. Bütünlük koruması ise aradaki biri iletişimi değiştirdiğinde bunun fark edilmesini sağlar. Şifrelenmiş metnin okunamamasıyla değişikliğin saptanması aynı işlev değildir; TLS bunları birlikte ele alır. Bu nedenle ortak kullanılan bir ağda da doğru kurulmuş HTTPS bağlantısı önemli koruma sağlar; ancak bağlantının dışında oluşan bütün sorunları çözdüğü varsayılmamalıdır.
Sunucu kimlik doğrulaması, karşıdaki sunucunun tarayıcının bağlanmak istediği ada karşılık geldiğini kontrol eder. Olağan web gezintisinde sunucu sertifika gibi araçlarla kendini doğrular; kullanıcıysa daha sonra giriş ekranına hesap bilgilerini yazar. Bunlar farklı katmanlarda gerçekleşir. Sunucunun sertifika göndermesi kullanıcının hesabına girişini tamamlamaz. Tersine, kullanıcının parola yazması da sunucu doğrulamasını gereksiz kılmaz. Önce bağlantı tarafını doğrulayıp sonra hesap bilgilerini bu bağlantıdan gönderme sırasını anlamak, sertifikayı hesap parolasıyla aynı anahtar sanmayı önler.
3. Sertifika alan adıyla açık anahtar arasındaki bağı kontrol etmeyi sağlar
Sertifika, sunucunun açık anahtarı ve alan adı gibi doğrulamada kullanılan bilgileri içerir. Tarayıcı, istenen adın sertifikayla eşleşmesini, geçerlilik süresini ve güvenilen bir düzenleme zinciri gibi koşulları denetler. Sunucu da bağlantı sırasında ilgili özel anahtarı elinde bulundurduğunu kanıtlar. Sertifika dosyasını bir başkasına kopyalamanın gerçek sunucunun bütün işlevlerini devralmaya yetmemesinin nedeni budur. Sertifika, özel anahtarın kendisi değildir; açık anahtarı bilmek de şifreli iletişimin tamamını çözebilmek anlamına gelmez.
Alan adı doğrulamalı sertifika veren kurum, başvuranın o alan adını kontrol ettiğini belirlenmiş yöntemlerle sınar. Örneğin Let’s Encrypt, web sunucusunun yanıtına veya DNS kaydına dayanan yöntemler açıklar. Bu, alan adının kontrolüne ilişkin bir doğrulamadır; satıcının dürüstlüğünün, metnin doğruluğunun veya dosyanın zararsızlığının incelendiği anlamına gelmez. Sertifika türlerine göre bilgiler ve doğrulama kapsamı değişebilir; yine de tek bir geçerli sertifika sitenin bütün davranışlarına güvence veremez. Bu ayrım yalnızca ücretsiz sertifikaların eksikliği olmadığı gibi, ücretli sertifika almakla da tek başına ortadan kalkmaz.
4. Bağlantı başlarken koruma koşulları ve anahtarlar belirlenir
TLS bağlantısında daha ilk anda yalnızca web belgeleri aktarılmaz. Önce el sıkışma denilen işlemde sürüm ve şifreleme yöntemleri gibi koşullar belirlenir, sunucu doğrulanır ve anahtarlar oluşturulur. TLS 1.3'teki olağan yeni sertifika tabanlı bağlantıda tarayıcıyla sunucu anahtar değişimi verilerini paylaşır ve bağlantıda kullanılacak gizli değerleri türetir. Sertifikanın açık anahtarının sayfadaki her baytı doğrudan şifrelediği basit bir düzen söz konusu değildir. Kimlik doğrulamasını, anahtar oluşturmayı ve sonraki veri korumasını ayırmak, hem sertifikanın hem de ayrı iletişim anahtarlarının neden gerekli olduğunu açıklar.
Bu açıklama işlemlerin görevlerini ayırır; her bağlantıdaki paket sırasının aynı olduğunu söylemez. TLS sürümü veya önceki bağlantının sürdürülmesi gibi etkenlerle ayrıntılar değişebilir. Ayrıca şifrelemenin sonlandığı sunucu ya da hizmet adına çalışan altyapı, isteği işlemek için içeriği okuyabilir. HTTPS, işletmecinin aldığı bilgiyi nasıl saklayıp kullanacağını belirlemez. Adresin yalnızca bir bölümünü gizlemekle de sınırlı değildir: yol ve sorgu dizgesi aktarım sırasında korunur, fakat tarayıcı geçmişinde veya sunucu günlüklerinde kayıtlı kalma ihtimali ortadan kalkmaz.
5. HTTPS bütün iletişim izlerini ve riskleri gizlemez
Çevredeki ağ HTTPS gövdesini doğrudan okuyamasa bile hedef IP adresi, iletişimin zamanı ve miktarı gibi ipuçları kalabilir. DNS sorgularının ve bağlantı adının görünürlüğü de başka teknolojilere ve ayarlara bağlıdır. Bu nedenle HTTPS kullanılması tam anonimlik veya bütün ziyaret izlerinin silinmesi anlamına gelmez. Cihazın zararlı yazılımla enfekte olması ya da kötü amaçlı bir uzantının ekranı ve girdileri okuması da yalnızca aktarım şifrelemesiyle çözülmez. Neyi, hangi bölümde koruduğumuzu belirlemek gerekir.
Sayfanın içindeki diğer kaynaklar da önemlidir. Ana belge HTTPS ile alınırken betik veya resim gibi kaynakların HTTP ile istenmesi karma içerik sorunu oluşturur. Tarayıcı, kaynak türüne ve koşullara göre bunları engelleyebilir veya HTTPS'ye yükselterek isteyebilir. Bu yüzden adresin başlangıcına bakarak bütün alt kaynakların her zaman aynı şekilde korunduğu sonucu çıkarılamaz. Öte yandan düzgün bir HTTPS sayfasının işletmecisi kötü amaçlı dosyalar veya yanlış yönlendirmeler sunabilir. Şifreleme tehlikeli dosyayı güvenli dosyaya dönüştüren bir inceleme değildir; indirmenin kaynağı ve amacı ayrıca kontrol edilmelidir.
6. Adresi, bağlantı uyarılarını ve istenen bilgileri ayrı kontrol edin
Uygulamada önce adres çubuğunda gitmek istediğiniz alan adının yazımını kontrol edin. Sayfadaki marka veya logo, adres çubuğuyla aynı kanıt değildir. Beklenmedik bir bağlantı giriş ya da ödeme istiyorsa önceden bildiğiniz resmî adrese veya yer imine yeniden gidebilirsiniz. Sertifika hatası veya bağlantı uyarısı çıkarsa uyarıyı kapatıp önce parolanızı yazarak çözmeye çalışmayın. Cihazın tarih ve saatinin yanlış olması gibi ayar kaynaklı nedenler bulunabilir; fakat bu ihtimal, mevcut bağlantının güvenli olduğu sonucunu vermez.
Bağlantı bilgileri normal görünse bile sayfanın o bilgiyi neden istediğine bakın. Gereğinden fazla kişisel bilgi veya başka hizmetlerin parolalarını istemesi sertifikanın geçerliliğinden ayrı bir konudur. Geliştirici araçlarında HTTPS isteklerini görmek de bağlantı yöntemini doğrular; işletmecinin güvenilirliğini sınamaz. Bu yazıdaki görsel Sanyanggae'nin hazırladığı açıklayıcı bir şemadır; iletişim koruması, alan adı kontrolü ve kullanıcının değerlendirmesi olmak üzere üç alanı ayırır. Gerçek bir sertifika ekranını veya belirli bir sitenin güvenlik denetimi sonucunu yeniden oluşturmaz.