
1. Proteger la conexión y confiar en el sitio son preguntas diferentes
Una dirección que empieza por https en una página de inicio de sesión indica una conexión HTTPS que protege las comunicaciones entre el navegador y ese servidor. Si HTTP establece las reglas para intercambiar solicitudes y respuestas, HTTPS protege esos intercambios mediante el protocolo de seguridad TLS. TLS está diseñado para evitar que alguien espíe o modifique a escondidas las comunicaciones. Aunque su nombre incluya seguridad, no determina si la descripción de un producto es cierta o si el operador cumplirá sus promesas. La protección de la conexión y la confianza para realizar una transacción requieren valoraciones separadas.
Por ejemplo, una tienda falsa puede usar una dirección que difiera en una sola letra de la de una tienda auténtica. Su operador también puede obtener un certificado válido para un dominio que controla. Aunque la comunicación está cifrada, quien recibe la contraseña sigue siendo la tienda falsa. Esta diferencia explica asimismo por qué Chromium advierte que el indicador de conexión no debe interpretarse como una señal de confianza en todo el sitio. Los iconos varían según el navegador y la versión: conviene leer la dirección y la información de conexión conjuntamente, en vez de buscar un dibujo específico de un candado.
2. Cifrado, integridad y autenticación del servidor cumplen funciones distintas
El cifrado dificulta leer los datos en tránsito sin la clave adecuada. Las comunicaciones HTTP protegidas por HTTPS incluyen las cabeceras de solicitudes y respuestas, además del cuerpo. La protección de integridad permite detectar modificaciones durante la transmisión. Que un mensaje cifrado no pueda leerse y que se detecte una alteración son funciones distintas; TLS aborda ambas. Por tanto, una conexión HTTPS correctamente establecida ofrece una protección importante incluso en una red pública, pero no debe atribuirse la capacidad de resolver todos los problemas externos a esa conexión.
La autenticación del servidor comprueba que este corresponde al nombre al que el navegador intenta conectarse. En la navegación web habitual, el servidor suele demostrar su identidad mediante un certificado y otros mecanismos, y después el usuario introduce sus credenciales en una página de acceso. Son autenticaciones de capas diferentes. El envío de un certificado por el servidor no inicia la sesión del usuario. Tampoco introducir una contraseña hace innecesaria la autenticación del servidor. Entender que primero se verifica al interlocutor y luego se envían los datos de acceso por esa conexión ayuda a no confundir certificados con contraseñas de cuenta.
3. El certificado permite verificar la relación entre dominio y clave pública
Un certificado contiene la clave pública del servidor, nombres de dominio y otra información de verificación. El navegador comprueba condiciones como la coincidencia con el nombre solicitado, el período de validez y una cadena de certificación de confianza. Durante la conexión, el servidor demuestra que posee la clave privada correspondiente. Por eso, copiar el archivo de un certificado a otra persona no le permite asumir todas las funciones del servidor legítimo. Un certificado no es la propia clave privada, y conocer la clave pública no implica poder descifrar todas las comunicaciones cifradas.
Una autoridad que emite certificados de validación de dominio comprueba mediante procedimientos definidos que el solicitante controla ese dominio. Let’s Encrypt, por ejemplo, describe métodos que utilizan respuestas del servidor web o registros DNS. Se verifica el control del dominio, no la honradez del vendedor, la veracidad de un texto ni la inocuidad de un archivo. Los tipos de certificado pueden incluir información y comprobaciones distintas, pero un certificado válido no garantiza todo lo que hace un sitio. Esta distinción no es una debilidad exclusiva de los certificados gratuitos ni un problema que se solucione simplemente comprando uno.
4. Al iniciar la conexión se establecen los parámetros de protección y las claves
Una conexión TLS no comienza intercambiando directamente documentos web. Primero, un procedimiento llamado negociación o handshake acuerda la versión y los métodos criptográficos, autentica al servidor y establece las claves. En una conexión nueva y habitual de TLS 1.3 basada en certificados, navegador y servidor intercambian información para acordar claves y derivan secretos para la conexión. No se trata simplemente de que la clave pública del certificado cifre directamente cada byte de la página. Distinguir autenticación, establecimiento de claves y posterior protección de datos permite entender por qué hace falta el certificado y por qué se crean claves de comunicación separadas.
Esta explicación resume las funciones del procedimiento; no afirma que todas las conexiones sigan la misma secuencia de paquetes. Los detalles cambian según la versión de TLS o la reanudación de una conexión anterior. Además, el servidor donde termina el cifrado, o la infraestructura que actúa por el servicio, puede leer el contenido para procesar las solicitudes. HTTPS no decide cómo almacena y utiliza el operador la información recibida. Su protección tampoco se limita a una parte de la dirección: la ruta y los parámetros de consulta se protegen en tránsito, pero aún pueden quedar en el historial del navegador o los registros del servidor.
5. HTTPS no oculta todos los rastros ni todos los riesgos
Aunque la red circundante no pueda leer directamente el cuerpo de una comunicación HTTPS, pueden permanecer indicios como la dirección IP de destino, el momento y el volumen del tráfico. La exposición de las consultas DNS y los nombres de conexión depende también de tecnologías y ajustes independientes. Usar HTTPS no significa anonimato completo ni eliminación de todos los rastros de una visita. Un dispositivo infectado o una extensión maliciosa que lee la pantalla y las entradas tampoco son problemas que resuelva únicamente cifrar el canal de comunicación. Hay que delimitar qué se protege y en qué tramo.
También importan los demás recursos de la página. Si el documento principal llega por HTTPS pero se solicitan scripts o imágenes por HTTP, se produce contenido mixto. Según el tipo de recurso y las condiciones, el navegador puede bloquear esas solicitudes o convertirlas a HTTPS. El principio de la dirección no demuestra por sí solo que todos los recursos secundarios estén siempre protegidos de la misma forma. Incluso una página con HTTPS válido puede ofrecer archivos maliciosos o instrucciones falsas. El cifrado no examina un archivo peligroso para volverlo seguro: el origen y el propósito de la descarga deben comprobarse aparte.
6. Revisa por separado la dirección, las advertencias y los datos solicitados
En la práctica, empieza por comprobar en la barra de direcciones cómo se escribe el dominio que querías visitar. Una marca o un logotipo dentro de la página no constituyen la misma prueba que esa barra. Si un enlace inesperado solicita iniciar sesión o pagar, puedes volver mediante una dirección oficial conocida o un marcador. Ante un error de certificado o una advertencia de conexión, desactivar el aviso e introducir primero la contraseña no es una solución. Una fecha u hora incorrectas del dispositivo pueden ser la causa, pero esa posibilidad no basta para concluir que la conexión actual es segura.
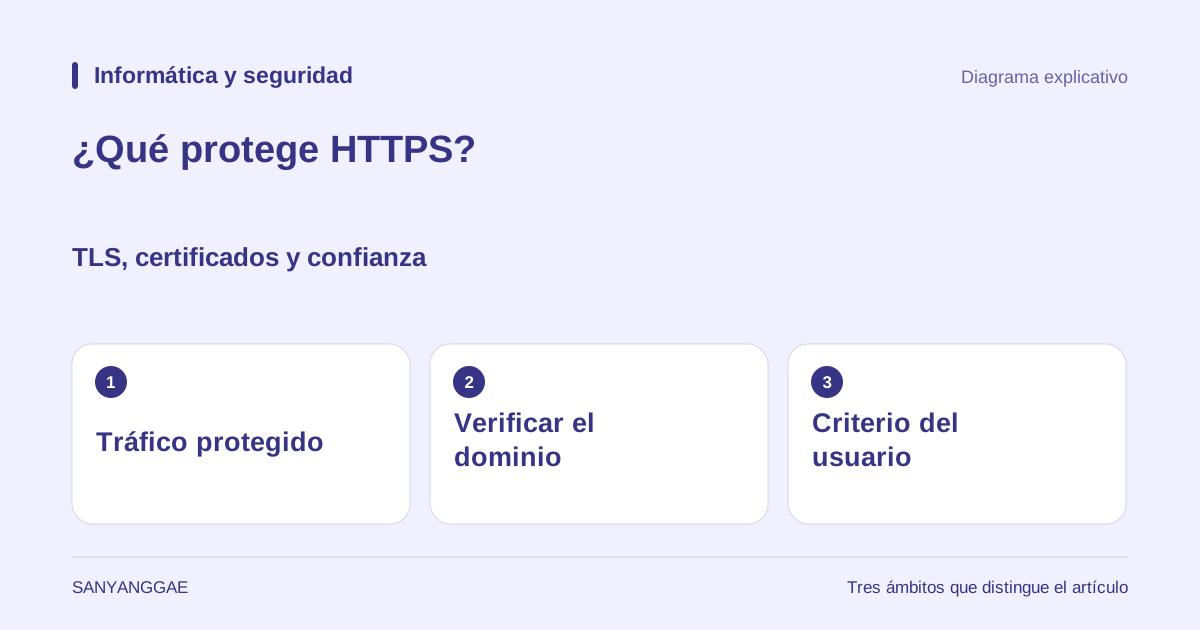
Aunque la información de conexión sea normal, considera por qué la página pide esos datos. Solicitar información personal excesiva o la contraseña de otro servicio es una cuestión distinta de la validez del certificado. Revisar solicitudes HTTPS en las herramientas de desarrollo también comprueba el método de conexión, sin evaluar la fiabilidad de la empresa. El diagrama de este artículo, creado por Sanyanggae, distingue tres ámbitos: protección de las comunicaciones, verificación del dominio y criterio del usuario. No reproduce una pantalla real de certificado ni los resultados de una evaluación de seguridad de un sitio concreto.