
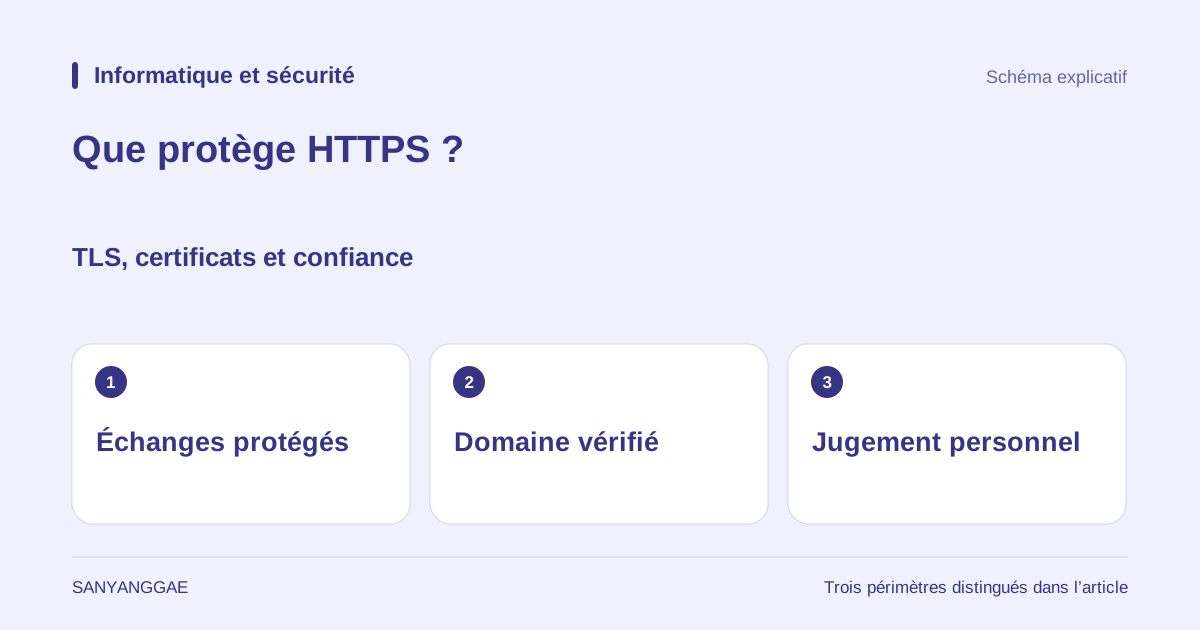
1. Protéger la connexion et faire confiance au site sont deux questions différentes
Une adresse commençant par https sur une page de connexion indique l’utilisation de HTTPS pour protéger les communications entre le navigateur et ce serveur. Si HTTP définit les règles d’échange des requêtes et des réponses, HTTPS protège ces échanges grâce au protocole de sécurité TLS. TLS vise à empêcher l’écoute et la modification clandestine des communications. Toutefois, la présence du mot sécurité dans son nom ne signifie pas qu’il vérifie la véracité d’une description de produit ou le respect des engagements de l’exploitant. La protection de la connexion et la confiance nécessaire pour traiter avec son interlocuteur doivent être examinées séparément.
Une fausse boutique peut, par exemple, utiliser une adresse qui diffère d’une seule lettre de celle d’une vraie boutique. Son exploitant peut aussi obtenir un certificat valide pour un domaine qu’il contrôle. Même si les échanges sont chiffrés, le destinataire du mot de passe reste la fausse boutique. Cette distinction explique aussi pourquoi Chromium déconseille d’interpréter l’indicateur de connexion comme une preuve de confiance dans tout le site. L’icône peut varier selon le navigateur et sa version : mieux vaut lire ensemble l’adresse et les informations de connexion que rechercher un dessin précis de cadenas.
2. Chiffrement, intégrité et authentification du serveur ont des rôles distincts
Le chiffrement rend les données en transit difficiles à lire sans la clé appropriée. Les communications HTTP protégées par HTTPS comprennent les en-têtes des requêtes et des réponses, ainsi que leur corps. La protection de l’intégrité permet de détecter une modification en cours de transmission. Rendre un message chiffré illisible et détecter son altération sont deux fonctions différentes, prises en charge conjointement par TLS. Une connexion HTTPS correctement établie constitue donc une protection importante, même sur un réseau public, sans pour autant résoudre tous les problèmes extérieurs à cette connexion.
L’authentification du serveur consiste à vérifier qu’il correspond au nom auquel le navigateur veut se connecter. Lors d’une navigation web ordinaire, le serveur prouve généralement son identité notamment avec un certificat, puis l’utilisateur saisit ses identifiants dans une page de connexion. Ces authentifications appartiennent à des couches différentes. L’envoi d’un certificat par le serveur ne connecte pas l’utilisateur à son compte. Inversement, saisir un mot de passe ne rend pas l’authentification du serveur inutile. Comprendre que l’interlocuteur est vérifié avant l’envoi des identifiants par cette connexion évite de confondre certificat et mot de passe du compte.
3. Le certificat permet de vérifier le lien entre domaine et clé publique
Un certificat contient la clé publique du serveur, des noms de domaine et d’autres informations servant à la vérification. Le navigateur contrôle notamment la correspondance avec le nom demandé, la période de validité et une chaîne de certification de confiance. Durant l’établissement de la connexion, le serveur prouve qu’il possède la clé privée correspondante. Copier simplement le fichier du certificat à quelqu’un d’autre ne lui permet donc pas de remplacer le serveur légitime dans tous ses rôles. Le certificat n’est pas la clé privée elle-même, et connaître la clé publique ne permet pas de déchiffrer toutes les communications chiffrées.
Une autorité délivrant des certificats à validation de domaine vérifie, selon des procédures définies, que le demandeur contrôle ce domaine. Let’s Encrypt décrit par exemple des méthodes utilisant la réponse du serveur web ou des enregistrements DNS. Il s’agit d’un contrôle du domaine, et non d’un examen de l’honnêteté du vendeur, de la véracité d’un texte ou de l’innocuité d’un fichier. Les types de certificats peuvent différer par leurs informations et l’étendue des vérifications, mais un certificat valide ne garantit pas tous les actes d’un site. Cette distinction n’est ni une faiblesse propre aux certificats gratuits ni un problème que le seul paiement d’un certificat résout.
4. Au début de la connexion, les paramètres de protection et les clés sont établis
Une connexion TLS ne commence pas directement par l’échange de documents web. Une procédure initiale, appelée négociation ou handshake, détermine notamment la version et les méthodes cryptographiques, assure l’authentification du serveur et établit les clés. Dans une nouvelle connexion TLS 1.3 classique fondée sur un certificat, le navigateur et le serveur échangent des éléments d’accord de clés et en déduisent des secrets pour la connexion. La clé publique du certificat ne chiffre pas simplement chaque octet de la page web. Distinguer authentification, établissement des clés et protection ultérieure des données aide à comprendre le certificat et la création de clés de communication distinctes.
Cette explication présente les rôles de la procédure, sans affirmer que toutes les connexions suivent la même séquence de paquets. Le détail dépend notamment de la version de TLS et de la reprise éventuelle d’une connexion antérieure. Par ailleurs, le serveur où se termine le chiffrement, ou l’infrastructure agissant pour le service, peut lire le contenu afin de traiter les requêtes. HTTPS ne décide pas de la manière dont l’exploitant stocke et utilise les informations reçues. Sa protection ne concerne pas seulement une partie de l’adresse : chemin et chaîne de requête sont protégés en transit, mais peuvent toujours figurer dans l’historique du navigateur ou les journaux du serveur.
5. HTTPS ne masque pas toutes les traces ni tous les risques
Même si le réseau environnant ne peut pas lire directement le corps d’un échange HTTPS, des indices peuvent subsister : adresse IP de destination, moment et volume des communications. L’exposition des requêtes DNS et des noms de connexion dépend aussi d’autres technologies et réglages. Utiliser HTTPS ne signifie donc ni anonymat complet ni suppression de toutes les traces d’une visite. Un appareil infecté ou une extension malveillante lisant l’écran et les saisies ne sont pas non plus des problèmes résolus par le seul chiffrement du trajet des communications. Il faut définir ce qui est protégé et sur quel segment.
Les autres ressources d’une page comptent également. Recevoir le document principal en HTTPS mais demander des scripts ou des images en HTTP crée du contenu mixte. Selon le type de ressource et les conditions, le navigateur peut bloquer ces requêtes ou les faire passer en HTTPS. Le début de l’adresse ne suffit donc pas à conclure que toutes les ressources secondaires bénéficient toujours de la même protection. Même une page utilisant correctement HTTPS peut proposer des fichiers malveillants ou de fausses consignes. Le chiffrement ne vérifie pas un fichier dangereux pour le rendre sûr : l’origine et l’objectif du téléchargement doivent être examinés séparément.
6. Examinez séparément l’adresse, les avertissements et les informations demandées
En pratique, commencez par vérifier dans la barre d’adresse l’orthographe du domaine voulu. Une marque ou un logo affiché dans la page n’apporte pas la même preuve que cette barre. Si un lien inattendu demande une connexion ou un paiement, vous pouvez revenir par une adresse officielle connue ou un favori. Face à une erreur de certificat ou à un avertissement de connexion, désactiver l’avertissement et saisir d’abord son mot de passe n’est pas une solution. Une date ou une heure incorrecte sur l’appareil peut être en cause, mais cette possibilité ne suffit pas à établir la sécurité de la connexion actuelle.
Même si les informations de connexion sont normales, demandez-vous pourquoi la page exige ces renseignements. Une demande excessive de données personnelles ou du mot de passe d’un autre service est une question distincte de la validité du certificat. Vérifier les requêtes HTTPS dans les outils de développement confirme également le mode de connexion, sans tester la fiabilité de l’entreprise. Le schéma de cet article a été réalisé par Sanyanggae pour distinguer trois périmètres : protection des communications, vérification du domaine et jugement de l’utilisateur. Il ne reproduit ni un véritable écran de certificat ni les résultats d’un audit de sécurité d’un site particulier.