
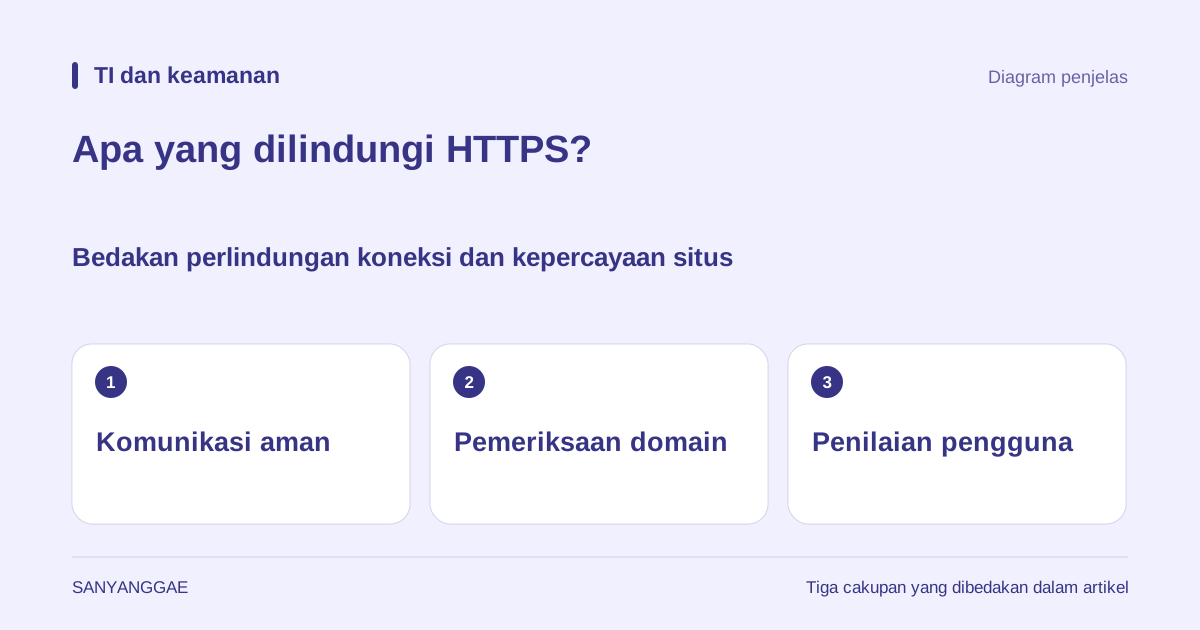
1. Perlindungan koneksi dan kepercayaan terhadap situs adalah dua pertanyaan berbeda
Jika alamat halaman masuk diawali dengan https, itu berarti halaman menggunakan koneksi HTTPS yang melindungi komunikasi antara peramban dan server tersebut. Jika HTTP adalah aturan untuk bertukar permintaan dan respons, HTTPS melindungi komunikasi itu dengan protokol keamanan bernama TLS. TLS merupakan mekanisme untuk mencegah serangan yang menyadap atau diam-diam mengubah komunikasi. Meski namanya mengandung arti keamanan, TLS bukan sistem yang menilai kebenaran deskripsi produk di halaman atau apakah pengelola akan menepati janji. Apakah koneksi terlindungi dan apakah pihak lain dapat dipercaya untuk bertransaksi perlu diperiksa secara terpisah.
Misalnya, toko palsu mungkin berada di alamat yang ejaannya berbeda satu huruf dari toko asli. Pengelola toko palsu pun dapat memperoleh sertifikat yang valid untuk domain yang dikelolanya sendiri. Walaupun komunikasi ke sana terenkripsi, pihak yang menerima kata sandi yang dimasukkan tetaplah toko palsu tersebut. Perbedaan ini juga menjadi alasan Chromium menjelaskan agar indikator koneksi tidak dibaca sebagai tanda kepercayaan terhadap seluruh situs. Bentuk ikon peramban dapat berbeda menurut produk dan versi, sehingga kebiasaan membaca alamat beserta informasi koneksinya lebih penting daripada mencari gambar gembok tertentu.
2. Enkripsi, integritas, dan autentikasi server memiliki peran berbeda
Enkripsi berfungsi membuat isi yang sedang dikirim sulit dibaca tanpa kunci yang tepat. Komunikasi HTTP yang dilindungi HTTPS mencakup bukan hanya isi pesan, tetapi juga header permintaan dan respons. Perlindungan integritas memungkinkan perubahan isi komunikasi di tengah perjalanan terdeteksi. Tidak dapat membaca tulisan terenkripsi dan mendeteksi perubahan bukanlah fungsi yang sama. TLS menangani keduanya. Karena itu, koneksi HTTPS yang dibentuk dengan benar merupakan perlindungan penting bahkan di jaringan publik, tetapi tidak boleh dianggap sebagai fungsi yang menyelesaikan semua masalah di luar koneksi.
Autentikasi server adalah pemeriksaan apakah server yang dihubungi sesuai dengan nama yang hendak diakses peramban. Saat menjelajah web biasa, server sering membuktikan identitasnya melalui sertifikat dan mekanisme lain, kemudian pengguna memasukkan informasi akun pada halaman masuk. Keduanya merupakan autentikasi pada lapisan berbeda. Pengiriman sertifikat oleh server tidak berarti proses masuk akun pengguna telah selesai. Sebaliknya, pengguna memasukkan kata sandi juga tidak membuat autentikasi server menjadi tidak perlu. Memahami urutan memeriksa pihak yang dihubungi terlebih dahulu, lalu mengirim informasi masuk melalui koneksi itu, membantu menghindari anggapan bahwa sertifikat dan kata sandi akun adalah kunci yang sama.
3. Sertifikat membantu memeriksa hubungan domain dan kunci publik
Sertifikat memuat kunci publik server, nama domain, dan informasi lain yang digunakan untuk pemeriksaan. Peramban memeriksa kecocokan nama yang diminta dengan sertifikat, masa berlaku, serta kondisi seperti rantai penerbitan yang tepercaya. Dalam proses koneksi, server membuktikan bahwa ia memiliki kunci privat yang sesuai. Itulah sebabnya sekadar menyalin berkas sertifikat kepada orang lain tidak memungkinkan orang itu menggantikan seluruh peran server yang sah. Sertifikat bukan kunci privat itu sendiri, dan mengetahui kunci publik tidak berarti semua komunikasi terenkripsi dapat dibuka.
Lembaga penerbit sertifikat validasi domain memeriksa, melalui prosedur yang ditetapkan, apakah pemohon mengendalikan domain tersebut. Misalnya, Let’s Encrypt menjelaskan metode validasi yang menggunakan respons server web atau catatan DNS. Ini adalah pemeriksaan pengendalian domain, bukan penilaian terhadap kejujuran penjual, kebenaran tulisan, atau keamanan berkas. Informasi yang dicantumkan dan cakupan validasi dapat berbeda menurut jenis sertifikat, tetapi satu sertifikat yang valid tidak dapat menjamin seluruh tindakan suatu situs. Perbedaan ini juga bukan kelemahan khusus sertifikat gratis ataupun masalah yang selesai hanya dengan sertifikat berbayar.
4. Saat memulai koneksi, kondisi perlindungan dan kunci ditetapkan
Koneksi TLS tidak langsung hanya bertukar dokumen web. Mula-mula, prosedur yang disebut handshake menetapkan versi dan metode kriptografi yang akan digunakan, serta melakukan autentikasi server dan pembentukan kunci. Dalam koneksi baru berbasis sertifikat yang umum pada TLS 1.3, peramban dan server bertukar bahan pertukaran kunci dan menurunkan nilai rahasia untuk koneksi tersebut. Mekanismenya bukan sekadar kunci publik di sertifikat mengenkripsi langsung setiap byte halaman web. Memisahkan autentikasi, pembentukan kunci, dan perlindungan data berikutnya memudahkan pemahaman mengapa sertifikat diperlukan dan mengapa ada kunci komunikasi yang terpisah.
Penjelasan ini merangkum peran prosedur, bukan menyatakan bahwa urutan paket semua koneksi sama. Rincian alurnya dapat berbeda menurut versi TLS atau apakah koneksi sebelumnya dilanjutkan. Selain itu, server tempat enkripsi berakhir, atau infrastruktur yang mewakili layanan, dapat membaca isinya untuk memproses permintaan. HTTPS tidak menentukan bagaimana pengelola menyimpan dan menggunakan informasi yang diterima. HTTPS juga bukan fungsi yang hanya menyembunyikan sebagian alamat: jalur dan string kueri terlindungi selama pengiriman, tetapi kemungkinan keduanya tersimpan di riwayat peramban atau log server tidak ikut dihapus.
5. HTTPS tidak menyembunyikan semua jejak komunikasi dan risiko
Walaupun jaringan di sekitar sulit membaca langsung isi HTTPS, petunjuk seperti alamat IP tujuan, waktu komunikasi, dan volume data masih dapat tersisa. Terlihat atau tidaknya kueri DNS dan nama koneksi juga dipengaruhi teknologi serta pengaturan lain. Karena itu, penggunaan HTTPS tidak boleh diartikan sebagai anonimitas penuh atau penghapusan seluruh jejak kunjungan. Masalah perangkat yang terinfeksi atau ekstensi berbahaya yang membaca layar dan masukan juga tidak selesai hanya dengan enkripsi jalur komunikasi. Perlu dipahami dengan jelas apa yang dilindungi dan pada bagian mana.
Sumber daya lain di dalam halaman web pun penting. Jika dokumen utama diterima melalui HTTPS tetapi skrip atau gambar diminta melalui HTTP, timbul masalah konten campuran. Peramban dapat memblokirnya atau menaikkan permintaannya ke HTTPS, tergantung jenis sumber daya dan kondisinya. Karena itu, melihat bagian awal alamat saja tidak cukup untuk menyimpulkan semua subsumber daya selalu dilindungi dengan cara yang sama. Di sisi lain, pengelola halaman HTTPS yang normal pun dapat menyediakan berkas berbahaya atau petunjuk palsu. Enkripsi bukan pemeriksaan yang mengubah berkas berbahaya menjadi aman, sehingga sumber dan tujuan unduhan juga perlu diperiksa secara terpisah.
6. Periksa alamat, peringatan koneksi, dan informasi yang diminta secara terpisah
Dalam praktiknya, periksa dahulu ejaan domain yang hendak dituju pada bilah alamat. Merek atau logo yang tertulis di dalam halaman bukan bukti yang sama dengan bilah alamat. Jika tautan tak terduga meminta masuk atau pembayaran, Anda dapat mengakses kembali melalui alamat resmi yang telah dikenal atau markah. Jika muncul kesalahan sertifikat atau peringatan koneksi, jangan menyelesaikannya dengan menutup peringatan lalu langsung memasukkan kata sandi. Pengaturan tanggal dan waktu perangkat yang salah mungkin menjadi penyebab, tetapi kemungkinan itu saja tidak membuktikan bahwa koneksi saat ini aman.
Meskipun informasi koneksi normal, perhatikan mengapa halaman meminta informasi tersebut. Permintaan data pribadi yang berlebihan atau kata sandi layanan lain merupakan masalah terpisah dari validitas sertifikat. Memeriksa permintaan HTTPS pada alat pengembang pun merupakan pemeriksaan metode koneksi, bukan uji kepercayaan terhadap penyedia usaha. Gambar dalam artikel ini adalah diagram penjelas buatan Sanyanggae yang membedakan tiga cakupan: perlindungan komunikasi, pemeriksaan domain, dan penilaian pengguna. Diagram ini tidak mereproduksi layar sertifikat nyata ataupun hasil pemeriksaan keamanan suatu situs tertentu.