
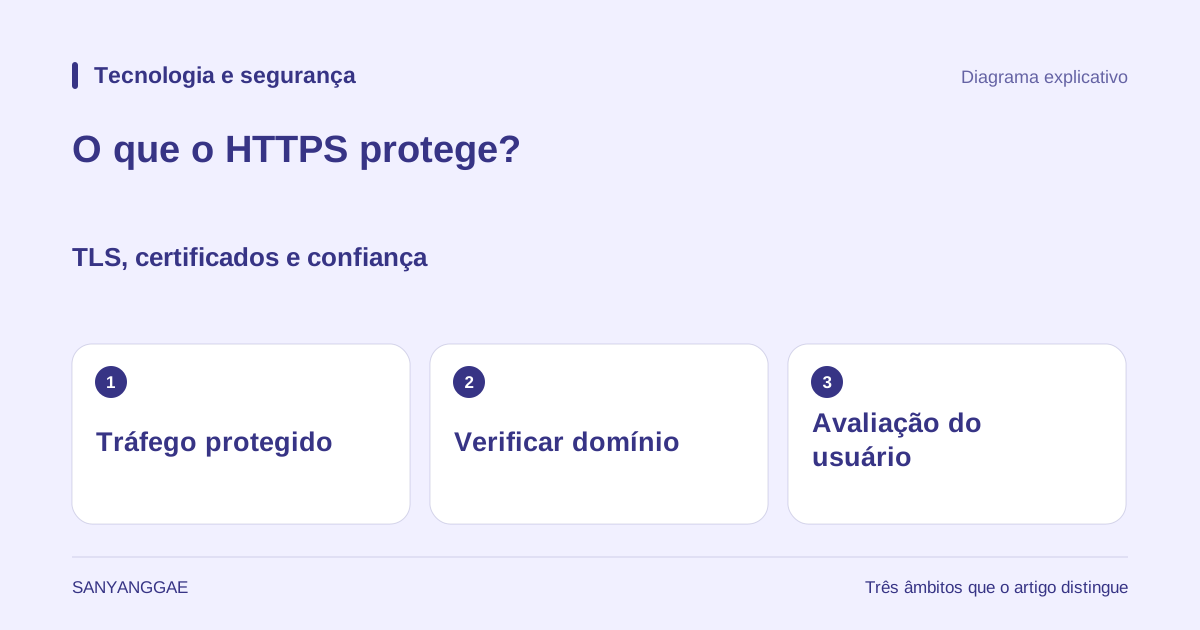
1. Proteger a conexão e confiar no site são questões diferentes
Um endereço que começa com https em uma página de login indica uma conexão HTTPS que protege a comunicação entre o navegador e aquele servidor. Se HTTP define as regras de troca de solicitações e respostas, HTTPS protege essa troca com o protocolo de segurança TLS. TLS foi concebido para impedir a espionagem e a alteração oculta das comunicações. Embora seu nome inclua segurança, ele não determina se a descrição de um produto é verdadeira ou se o responsável pelo site cumprirá suas promessas. A proteção da conexão e a confiança para negociar com a outra parte exigem avaliações separadas.
Por exemplo, uma loja falsa pode usar um endereço com apenas uma letra diferente do endereço de uma loja verdadeira. Seu responsável também pode obter um certificado válido para um domínio que controla. Mesmo com a comunicação criptografada, quem recebe a senha continua sendo a loja falsa. Essa diferença também explica por que o Chromium recomenda não interpretar o indicador de conexão como prova de confiança no site inteiro. Os ícones variam conforme o navegador e a versão: ler o endereço junto com as informações da conexão é mais importante do que procurar um desenho específico de cadeado.
2. Criptografia, integridade e autenticação do servidor têm funções distintas
A criptografia dificulta a leitura dos dados em trânsito sem a chave adequada. A comunicação HTTP protegida por HTTPS inclui os cabeçalhos das solicitações e das respostas, além do corpo. A proteção da integridade permite detectar alterações durante a transmissão. Tornar uma mensagem criptografada ilegível e detectar adulteração são funções diferentes, tratadas em conjunto pelo TLS. Portanto, uma conexão HTTPS corretamente estabelecida é uma proteção importante mesmo em uma rede pública, mas não deve ser ampliada para significar solução de todos os problemas externos à conexão.
A autenticação do servidor verifica se ele corresponde ao nome ao qual o navegador pretende se conectar. Na navegação comum, o servidor geralmente comprova sua identidade com um certificado e outros mecanismos, e depois o usuário informa suas credenciais em uma página de login. São autenticações em camadas diferentes. O envio de um certificado pelo servidor não conecta o usuário à conta. Tampouco digitar uma senha torna desnecessária a autenticação do servidor. Entender que primeiro se verifica a outra ponta e depois se enviam as credenciais por essa conexão ajuda a não confundir certificado com senha da conta.
3. O certificado permite verificar a relação entre domínio e chave pública
Um certificado contém a chave pública do servidor, nomes de domínio e outras informações usadas na verificação. O navegador confere condições como correspondência com o nome solicitado, prazo de validade e uma cadeia de certificação confiável. Durante a conexão, o servidor comprova possuir a chave privada correspondente. Por isso, simplesmente copiar o arquivo do certificado para outra pessoa não permite que ela assuma todas as funções do servidor legítimo. O certificado não é a própria chave privada, e conhecer a chave pública não significa conseguir descriptografar toda a comunicação criptografada.
Uma autoridade que emite certificados de validação de domínio verifica, por procedimentos definidos, se o solicitante controla aquele domínio. A Let’s Encrypt, por exemplo, descreve métodos que usam respostas do servidor web ou registros DNS. Isso comprova controle do domínio, não a honestidade do vendedor, a veracidade de um texto ou a ausência de riscos em um arquivo. Tipos diferentes de certificado podem incluir informações e verificações diferentes, mas um certificado válido não garante todas as ações de um site. Essa distinção não é uma fraqueza exclusiva dos certificados gratuitos nem um problema resolvido apenas pagando por um certificado.
4. O início da conexão estabelece os parâmetros de proteção e as chaves
Uma conexão TLS não começa simplesmente trocando documentos web. Primeiro, um procedimento chamado negociação ou handshake define a versão e os métodos criptográficos, autentica o servidor e estabelece as chaves. Em uma conexão nova e comum de TLS 1.3 baseada em certificado, navegador e servidor trocam informações para o acordo de chaves e derivam segredos para a conexão. Não se trata de a chave pública do certificado criptografar diretamente cada byte da página. Separar autenticação, estabelecimento de chaves e proteção posterior dos dados ajuda a entender por que o certificado é necessário e por que surgem chaves de comunicação próprias.
Essa explicação organiza as funções do procedimento, sem afirmar que toda conexão possui a mesma sequência de pacotes. Os detalhes variam com a versão do TLS e a retomada de uma conexão anterior, entre outros fatores. Além disso, o servidor onde termina a criptografia, ou a infraestrutura que atua pelo serviço, pode ler o conteúdo para processar as solicitações. HTTPS não decide como o responsável armazena e utiliza as informações recebidas. Sua proteção também não cobre apenas uma parte do endereço: caminho e parâmetros de consulta são protegidos em trânsito, mas ainda podem permanecer no histórico do navegador ou nos registros do servidor.
5. HTTPS não oculta todos os rastros nem todos os riscos
Mesmo que a rede ao redor não consiga ler diretamente o corpo de uma comunicação HTTPS, podem restar indícios como o endereço IP de destino, o horário e o volume das comunicações. A exposição de consultas DNS e nomes da conexão também depende de outras tecnologias e configurações. Usar HTTPS não significa anonimato completo nem remoção de todos os rastros de uma visita. Um dispositivo infectado ou uma extensão maliciosa lendo a tela e as entradas também não são problemas resolvidos apenas pela criptografia do canal. É necessário definir o que se protege e em qual trecho.
Os outros recursos da página também importam. Receber o documento principal por HTTPS e solicitar scripts ou imagens por HTTP gera conteúdo misto. Conforme o tipo de recurso e as condições, o navegador pode bloquear essas solicitações ou atualizá-las para HTTPS. Assim, o começo do endereço não prova que todos os recursos secundários estejam sempre protegidos da mesma forma. Mesmo uma página com HTTPS válido pode fornecer arquivos maliciosos ou orientações falsas. A criptografia não examina um arquivo perigoso para torná-lo seguro: a origem e a finalidade do download precisam de verificação separada.
6. Confira separadamente endereço, alertas e informações solicitadas
Na prática, comece conferindo na barra de endereços a grafia do domínio que pretendia acessar. Uma marca ou um logotipo na página não é a mesma evidência que a barra de endereços. Se um link inesperado pedir login ou pagamento, você pode voltar por um endereço oficial conhecido ou um favorito. Diante de um erro de certificado ou alerta de conexão, desativar o aviso e digitar primeiro a senha não resolve a questão. Data e hora incorretas no aparelho podem ser uma causa de configuração, mas essa possibilidade não basta para concluir que a conexão atual é segura.
Mesmo quando as informações da conexão são normais, examine por que a página solicita aqueles dados. Pedir informações pessoais excessivas ou a senha de outro serviço é uma questão diferente da validade do certificado. Conferir solicitações HTTPS nas ferramentas de desenvolvimento também verifica o método da conexão, não a confiabilidade da empresa. O diagrama deste artigo foi criado por Sanyanggae para distinguir três âmbitos: proteção das comunicações, verificação do domínio e avaliação do usuário. Não reproduz uma tela real de certificado nem os resultados de uma análise de segurança de um site específico.