
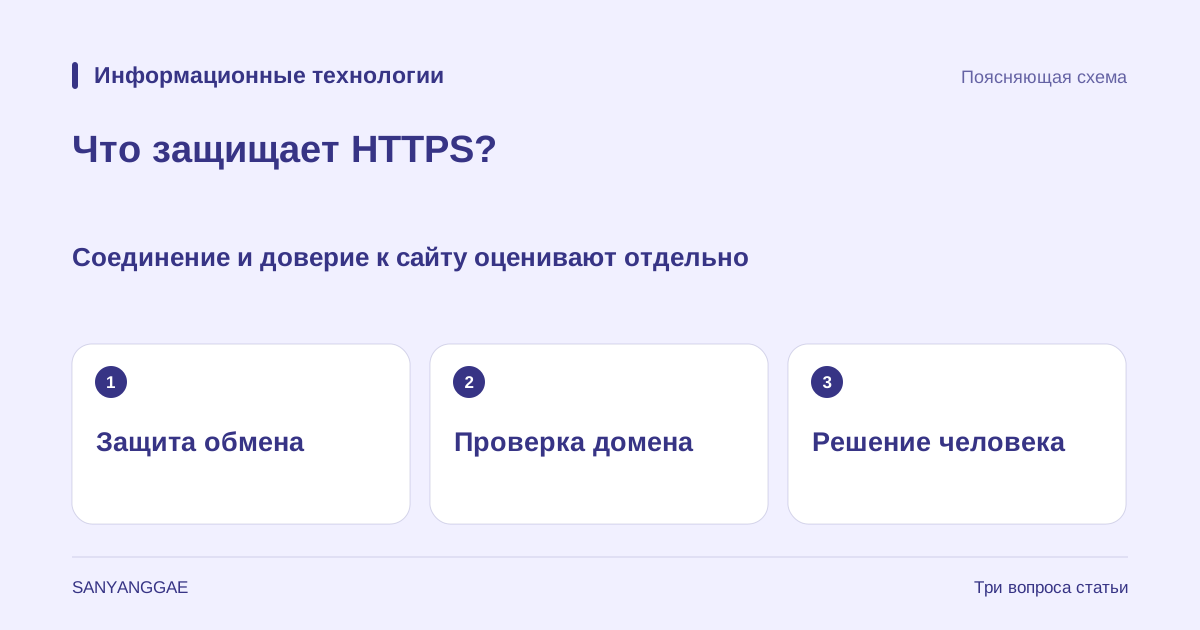
1. Защита соединения и доверие к сайту — разные вопросы
Если адрес страницы входа начинается с https, используется HTTPS-соединение, защищающее обмен между браузером и соответствующим сервером. HTTP задаёт правила передачи запросов и ответов, а HTTPS защищает этот обмен протоколом безопасности TLS. TLS предназначен для противодействия прослушиванию и незаметному изменению сообщений. Однако слово «безопасность» не означает, что система проверяет правдивость описания товара или исполнение обещаний продавцом. Защищено ли соединение и можно ли доверять другой стороне при покупке, нужно оценивать отдельно.
Например, по адресу, отличающемуся от настоящего магазина одной буквой, может находиться поддельный магазин. Его владелец тоже способен получить действительный сертификат для контролируемого домена. Даже если обмен с ним зашифрован, введённый пароль получает именно поддельный магазин. Поэтому Chromium объясняет, что индикатор соединения нельзя считать знаком надёжности всего сайта. Вид значка зависит от браузера и версии: важнее читать адрес вместе со сведениями о соединении, чем искать определённое изображение замка.
2. Шифрование, целостность и аутентификация сервера выполняют разные задачи
Шифрование затрудняет чтение передаваемого содержимого без подходящего ключа. Защищаемый HTTPS обмен HTTP включает не только тело, но и заголовки запросов и ответов. Защита целостности позволяет обнаружить изменение сообщений посредником. Невозможность прочитать зашифрованный текст и обнаружение подмены — разные свойства; TLS объединяет их. Поэтому правильно установленное HTTPS-соединение важно и в общедоступной сети, однако нельзя приписывать ему решение всех проблем за пределами соединения.
Аутентификация сервера проверяет, соответствует ли сервер имени, к которому собирался подключиться браузер. При обычном просмотре сайтов сервер подтверждает себя, в частности сертификатом, а пользователь затем вводит данные учётной записи на странице входа. Это аутентификация разных уровней. Отправка сервером сертификата не означает, что пользователь уже вошёл в аккаунт. И наоборот, ввод пароля не отменяет необходимости проверить сервер. Последовательность «сначала проверить сторону соединения, затем передать ей данные входа» помогает не смешивать сертификат и пароль аккаунта как один и тот же ключ.
3. Сертификат позволяет проверить связь домена с открытым ключом
В сертификате находятся открытый ключ сервера и сведения для проверки, включая доменное имя. Браузер проверяет соответствие запрошенного имени сертификату, срок действия и условия доверенной цепочки выдачи. Сервер во время установления соединения доказывает владение соответствующим закрытым ключом. Поэтому простого копирования файла сертификата другому человеку недостаточно, чтобы заменить настоящий сервер во всех его функциях. Сертификат не является самим закрытым ключом; знание открытого ключа также не означает возможность расшифровать весь обмен.
Организация, выдающая сертификат с проверкой домена, установленным способом проверяет, что заявитель контролирует домен. Например, Let’s Encrypt описывает проверку через ответ веб-сервера или запись DNS. Это подтверждение контроля домена, а не добросовестности продавца, достоверности текста или безвредности файла. Сведения и объём проверки могут различаться у разных типов сертификатов, но один действительный сертификат не гарантирует все действия сайта. Это не особый недостаток только бесплатных сертификатов и не проблема, автоматически решаемая платным сертификатом.
4. В начале соединения согласуют условия защиты и ключи
TLS-соединение не начинается с одного лишь обмена веб-документами. Сначала во время рукопожатия выбирают версию и криптографические методы, аутентифицируют сервер и устанавливают ключи. В обычном новом соединении TLS 1.3 на основе сертификата браузер и сервер обмениваются данными согласования ключей и выводят секретные значения для соединения. Это не простая схема, в которой открытый ключ сертификата напрямую шифрует каждый байт страницы. Разделение аутентификации, установления ключей и последующей защиты данных объясняет необходимость сертификата и отдельных ключей обмена.
Это описание ролей процедур, а не утверждение об одинаковом порядке пакетов во всех соединениях. Детали зависят, например, от версии TLS и возобновления предыдущего соединения. Кроме того, сервер, на котором заканчивается шифрование, или инфраструктура, работающая от имени сервиса, может читать содержимое для обработки запроса. HTTPS не определяет, как оператор хранит и использует полученные сведения. Защита не ограничивается частью адреса: путь и строка запроса защищены при передаче, но возможность их сохранения в истории браузера или журналах сервера остаётся.
5. HTTPS не скрывает все следы обмена и все риски
Даже когда в окружающей сети нельзя непосредственно прочитать тело HTTPS, могут оставаться такие признаки, как IP-адрес назначения, время и объём обмена. Видимость запросов DNS и имени соединения также зависит от отдельных технологий и настроек. Поэтому HTTPS нельзя понимать как полную анонимность или удаление всех следов посещения. Заражение устройства и чтение экрана или ввода вредоносным расширением тоже не устраняются одним шифрованием канала. Нужно понимать, что именно и на каком участке защищено.
Другие ресурсы страницы также важны. Если основной документ получен по HTTPS, а скрипт или изображение запрашивается по HTTP, возникает смешанное содержимое. В зависимости от типа ресурса и условий браузер может заблокировать запрос или повысить его до HTTPS. Поэтому по одному началу адреса нельзя утверждать, что все вложенные ресурсы всегда защищаются одинаково. При этом оператор исправной HTTPS-страницы способен распространять вредоносные файлы или ложные инструкции. Шифрование не проверяет файл, превращая опасный в безопасный: источник и назначение загрузки требуют отдельной оценки.
6. Проверяйте отдельно адрес, предупреждения и запрашиваемые сведения
На практике сначала проверьте написание нужного домена в адресной строке. Марка или логотип внутри страницы не равнозначны сведениям адресной строки. Если неожиданная ссылка требует входа или оплаты, можно заново перейти по известному официальному адресу или закладке. При ошибке сертификата или предупреждении о соединении не следует решать проблему отключением предупреждения и немедленным вводом пароля. Возможны причины в настройках, например неверные дата и время устройства, но сама эта возможность не доказывает безопасность текущего соединения.
Даже при нормальных сведениях о соединении выясняйте, зачем странице запрашиваемые данные. Требование избыточной личной информации или паролей от других сервисов — отдельный вопрос, не зависящий от действительности сертификата. Просмотр HTTPS-запросов в инструментах разработчика также подтверждает способ соединения, а не надёжность оператора. Иллюстрация в статье — поясняющая схема Sanyanggae, разделяющая защиту обмена, проверку домена и решение пользователя. Она не воспроизводит настоящий экран сертификата или результаты проверки безопасности конкретного сайта.