
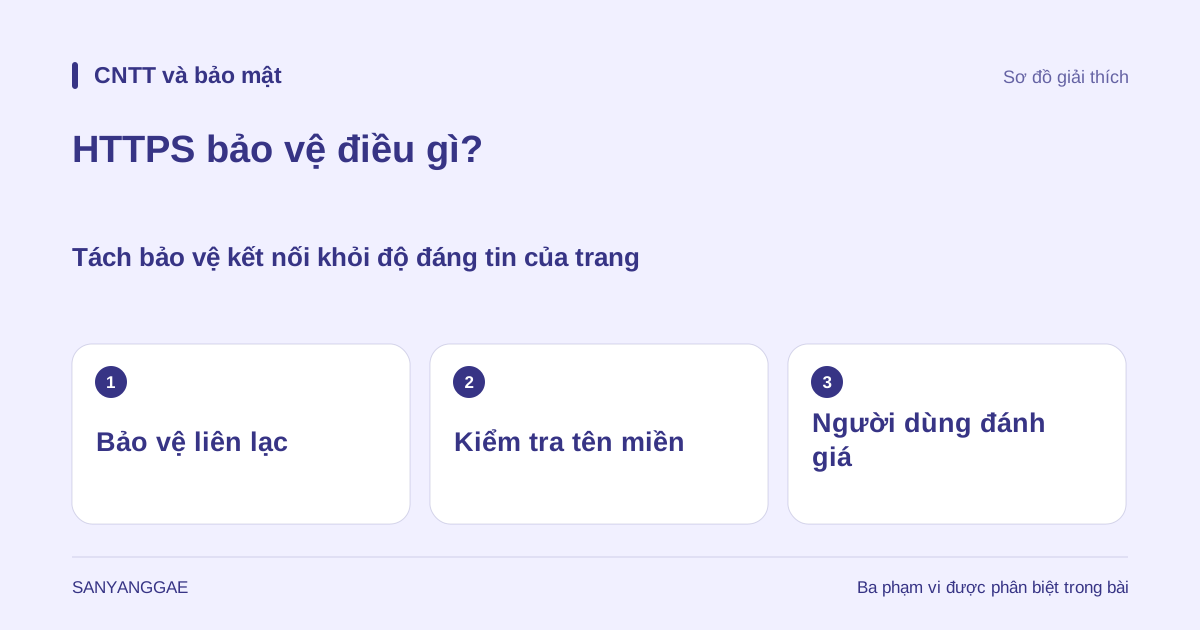
1. Bảo vệ kết nối và độ đáng tin của trang web là hai câu hỏi khác nhau
Nếu địa chỉ của màn hình đăng nhập bắt đầu bằng https, điều đó có nghĩa là trang đang dùng kết nối HTTPS để bảo vệ liên lạc giữa trình duyệt và máy chủ ấy. Nếu HTTP là các quy tắc trao đổi yêu cầu và phản hồi, thì HTTPS bảo vệ hoạt động đó bằng giao thức bảo mật mang tên TLS. TLS là cơ chế nhằm ngăn chặn các cuộc tấn công nghe lén hoặc âm thầm sửa đổi nội dung liên lạc. Dù tên gọi có ý nghĩa bảo mật, đây không phải hệ thống đánh giá mô tả sản phẩm trên trang có đúng sự thật hay người điều hành có giữ lời hứa hay không. Cần xem xét riêng việc kết nối có được bảo vệ và việc có thể tin đối phương để giao dịch hay không.
Ví dụ, một cửa hàng giả có thể nằm ở địa chỉ chỉ khác một chữ cái so với địa chỉ cửa hàng thật. Người điều hành cửa hàng giả cũng có thể nhận chứng chỉ hợp lệ cho tên miền do mình quản lý. Dù liên lạc với nơi đó được mã hóa, bên nhận mật khẩu bạn nhập vẫn là cửa hàng giả. Sự khác biệt này cũng là lý do Chromium giải thích rằng không nên xem chỉ báo kết nối là dấu hiệu đáng tin của toàn bộ trang web. Hình dạng biểu tượng trình duyệt có thể thay đổi theo sản phẩm và phiên bản, nên thói quen đọc cả địa chỉ lẫn thông tin kết nối quan trọng hơn việc tìm một hình ổ khóa cụ thể.
2. Mã hóa, tính toàn vẹn và xác thực máy chủ có vai trò khác nhau
Mã hóa giúp nội dung đang truyền khó bị đọc nếu không có khóa phù hợp. Liên lạc HTTP được HTTPS bảo vệ không chỉ gồm phần thân mà còn cả phần tiêu đề của yêu cầu và phản hồi. Bảo vệ tính toàn vẹn giúp phát hiện khi nội dung bị thay đổi trên đường truyền. Không đọc được văn bản đã mã hóa và phát hiện việc sửa đổi không phải cùng một chức năng. TLS xử lý cả hai. Vì vậy, ngay cả trên mạng công cộng, kết nối HTTPS được thiết lập đúng cũng là biện pháp bảo vệ quan trọng, nhưng không nên mở rộng nó thành chức năng giải quyết mọi vấn đề ngoài kết nối.
Xác thực máy chủ là kiểm tra xem máy chủ kết nối có đúng với tên mà trình duyệt định truy cập hay không. Khi duyệt web thông thường, máy chủ thường chứng minh danh tính qua chứng chỉ và các cơ chế khác, rồi người dùng mới nhập thông tin tài khoản trên màn hình đăng nhập. Đây là hai lớp xác thực khác nhau. Máy chủ gửi chứng chỉ không có nghĩa là người dùng đã đăng nhập tài khoản. Ngược lại, việc người dùng nhập mật khẩu cũng không khiến xác thực máy chủ trở nên không cần thiết. Hiểu trình tự kiểm tra đối tượng kết nối trước rồi gửi thông tin đăng nhập qua kết nối đó giúp tránh nhầm chứng chỉ với mật khẩu tài khoản là cùng một chiếc chìa khóa.
3. Chứng chỉ giúp kiểm tra quan hệ giữa tên miền và khóa công khai
Chứng chỉ chứa khóa công khai của máy chủ, tên miền và những thông tin dùng để kiểm tra. Trình duyệt kiểm tra tên được yêu cầu có khớp với chứng chỉ hay không, thời hạn hiệu lực và các điều kiện như chuỗi cấp chứng chỉ đáng tin cậy. Trong quá trình kết nối, máy chủ chứng minh rằng mình nắm giữ khóa riêng tương ứng. Đó là lý do chỉ sao chép tệp chứng chỉ cho người khác không thể giúp họ thay thế toàn bộ vai trò của máy chủ hợp lệ. Chứng chỉ không phải chính khóa riêng, và biết khóa công khai cũng không có nghĩa là có thể giải mã mọi liên lạc đã mã hóa.
Tổ chức cấp chứng chỉ xác thực tên miền kiểm tra theo quy trình quy định xem người đăng ký có kiểm soát tên miền ấy hay không. Chẳng hạn, Let’s Encrypt mô tả các phương thức xác minh bằng phản hồi của máy chủ web hoặc bản ghi DNS. Đây là kiểm tra quyền kiểm soát tên miền, không có nghĩa đã thẩm định sự trung thực của người bán, độ đúng đắn của bài viết hay tính vô hại của tệp. Thông tin được đưa vào và phạm vi xác minh có thể khác nhau theo loại chứng chỉ, nhưng một chứng chỉ hợp lệ không thể bảo đảm mọi hành vi của trang web. Sự khác biệt này cũng không chỉ là điểm yếu của chứng chỉ miễn phí hay vấn đề được giải quyết chỉ bằng chứng chỉ trả phí.
4. Khi bắt đầu kết nối, hai bên xác định điều kiện bảo vệ và khóa
Kết nối TLS không trao đổi ngay chỉ các tài liệu web. Trước hết, thủ tục gọi là bắt tay xác định phiên bản, phương thức mật mã và các điều kiện khác, đồng thời thực hiện xác thực máy chủ và thiết lập khóa. Với một kết nối mới dựa trên chứng chỉ thường gặp trong TLS 1.3, trình duyệt và máy chủ trao đổi dữ liệu trao đổi khóa rồi suy ra các giá trị bí mật để dùng cho kết nối. Đây không phải cấu trúc đơn giản trong đó khóa công khai trong chứng chỉ trực tiếp mã hóa mọi byte của trang web. Tách biệt xác thực, thiết lập khóa và bảo vệ dữ liệu sau đó giúp dễ hiểu vì sao cần chứng chỉ và vì sao lại có khóa riêng dành cho liên lạc.
Phần giải thích này tổng hợp vai trò của các thủ tục, không có nghĩa thứ tự gói tin trong mọi kết nối đều giống nhau. Luồng chi tiết có thể khác tùy phiên bản TLS hay việc nối lại kết nối trước đó. Ngoài ra, máy chủ nơi quá trình mã hóa kết thúc hoặc hạ tầng thay mặt dịch vụ có thể đọc nội dung để xử lý yêu cầu. HTTPS không quyết định người điều hành lưu trữ và sử dụng thông tin nhận được như thế nào. Nó cũng không chỉ che một phần địa chỉ: đường dẫn và chuỗi truy vấn được bảo vệ khi truyền, nhưng không loại bỏ khả năng chúng lưu lại trong lịch sử trình duyệt hoặc nhật ký máy chủ.
5. HTTPS không che giấu mọi dấu vết liên lạc và rủi ro
Dù mạng xung quanh khó đọc trực tiếp phần thân HTTPS, những manh mối như địa chỉ IP đích, thời điểm liên lạc và lượng dữ liệu vẫn có thể còn lại. Việc truy vấn DNS và tên kết nối có bị lộ hay không cũng chịu ảnh hưởng của công nghệ và thiết lập riêng. Vì vậy, không nên hiểu việc dùng HTTPS là ẩn danh hoàn toàn hoặc xóa mọi dấu vết truy cập. Vấn đề thiết bị bị nhiễm mã độc hay tiện ích mở rộng độc hại đọc màn hình và dữ liệu nhập cũng không được giải quyết chỉ bằng mã hóa đường truyền. Cần hiểu rõ cái gì được bảo vệ và trên đoạn nào.
Những tài nguyên khác trong trang web cũng quan trọng. Nếu tài liệu chính được nhận qua HTTPS nhưng tập lệnh hoặc hình ảnh lại được yêu cầu qua HTTP, vấn đề nội dung hỗn hợp xuất hiện. Trình duyệt có thể chặn chúng hoặc nâng yêu cầu lên HTTPS tùy loại tài nguyên và điều kiện. Do đó, chỉ nhìn phần đầu địa chỉ không đủ để khẳng định mọi tài nguyên con luôn được bảo vệ theo cùng một cách. Mặt khác, người điều hành một trang HTTPS bình thường vẫn có thể cung cấp tệp độc hại hoặc hướng dẫn sai sự thật. Mã hóa không phải phép kiểm tra biến tệp nguy hiểm thành an toàn, nên nguồn và mục đích tải xuống cũng phải được xem xét riêng.
6. Kiểm tra riêng địa chỉ, cảnh báo kết nối và nội dung được yêu cầu
Trong thực tế, trước tiên hãy kiểm tra cách viết tên miền định truy cập trên thanh địa chỉ. Thương hiệu hay biểu trưng ghi trong trang không phải bằng chứng giống với thanh địa chỉ. Nếu một liên kết bất ngờ yêu cầu đăng nhập hoặc thanh toán, bạn có thể vào lại bằng địa chỉ chính thức đã biết hoặc dấu trang. Khi xuất hiện lỗi chứng chỉ hay cảnh báo kết nối, đừng xử lý bằng cách tắt cảnh báo rồi nhập mật khẩu trước. Thiết lập sai ngày giờ của thiết bị cũng có thể là nguyên nhân, nhưng riêng khả năng đó không đủ để kết luận kết nối hiện tại an toàn.
Ngay cả khi thông tin kết nối bình thường, vẫn cần xem vì sao trang yêu cầu những thông tin ấy. Việc trang có đòi quá nhiều dữ liệu cá nhân hoặc mật khẩu của dịch vụ khác hay không tách biệt với hiệu lực chứng chỉ. Kiểm tra yêu cầu HTTPS trong công cụ dành cho nhà phát triển cũng là kiểm tra phương thức kết nối, không phải thử độ đáng tin của doanh nghiệp. Hình trong bài là sơ đồ giải thích do Sanyanggae tạo, phân biệt ba phạm vi: bảo vệ liên lạc, kiểm tra tên miền và phán đoán của người dùng. Đây không phải hình tái hiện màn hình chứng chỉ thực tế hoặc kết quả kiểm tra bảo mật của một trang cụ thể.